// security · infrastructure · on-prem AI

Securitate cibernetică, infrastructură și AI on‑premise

Dezvoltăm soluții proprii de securitate și oferim servicii de inginerie software pentru companii și proiecte finanțate din fonduri europene. Implementăm la tine, pe infrastructura ta — datele rămân la client.

On-premisefără date trimise în cloud
Open-sourcefără vendor lock-in
End-to-endde la rețea la aplicație
Despre noi

Inginerie software și securitate, construite pe experiență practică

Snoopy Crowd Data Solutions este o firmă românească de inginerie software și securitate cibernetică, cu sediul în București, înființată în 2018.

Dezvoltăm produse proprii — CrowdEye, centru de operațiuni de securitate on-premise cu raportare NIS2 și DORA, DossierScout, pentru dosare de finanțare verificabile, și platforma Heimdall, pentru managementul suprafeței de atac, monitorizare de securitate și testare de penetrare. Oferim servicii de dezvoltare, mentenanță și consultanță tehnică pentru clienți din România și din străinătate; ca subcontractant al Uniunii Internaționale a Căilor Ferate (UIC), am participat la dezvoltarea portalului de statistici Railisa și a platformei de ontologii feroviare OntoRail.

Lucrăm cu instrumente open-source mature, le integrăm în soluții coerente și le livrăm complet documentate, cu instruire pentru echipa clientului.

  • Înființare2018
  • SediuBucurești, România
  • CliențiRomânia și internațional
  • Model de livrareOn-premise, la client
Produse

Produse proprii

Software dezvoltat integral de noi, care rulează la client: CrowdEye, centrul de operațiuni de securitate cu raportare NIS2 și DORA; DossierScout, pentru dosare de finanțare; și platforma Heimdall, pentru securitatea infrastructurii.

Centru de operațiuni de securitate (SOC)

CrowdEye

Centrul de operațiuni de securitate care rămâne în infrastructura clientului. Detecție în rețea, EDR, IDS, securitatea aplicațiilor, răspuns automatizat și raportare NIS2 și DORA — o singură platformă, on-premise, cu consola, rapoartele și manualul în română.
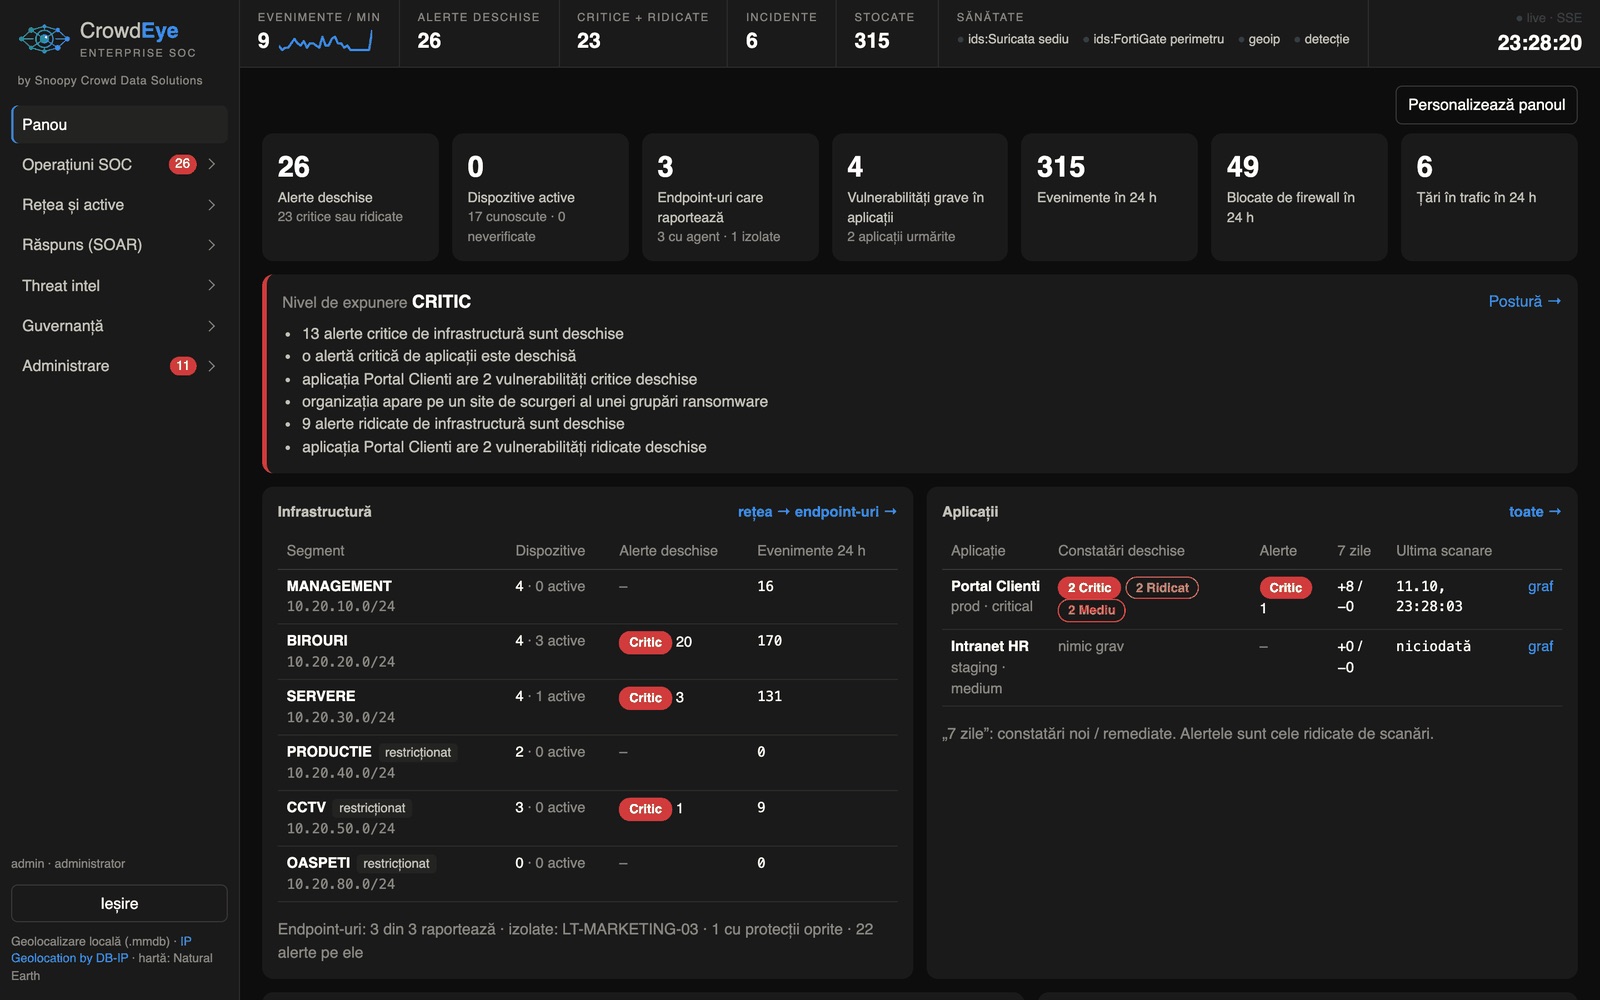
Panoul SOC: alerte, incidente, active și aplicații, cu nivelul de expunere
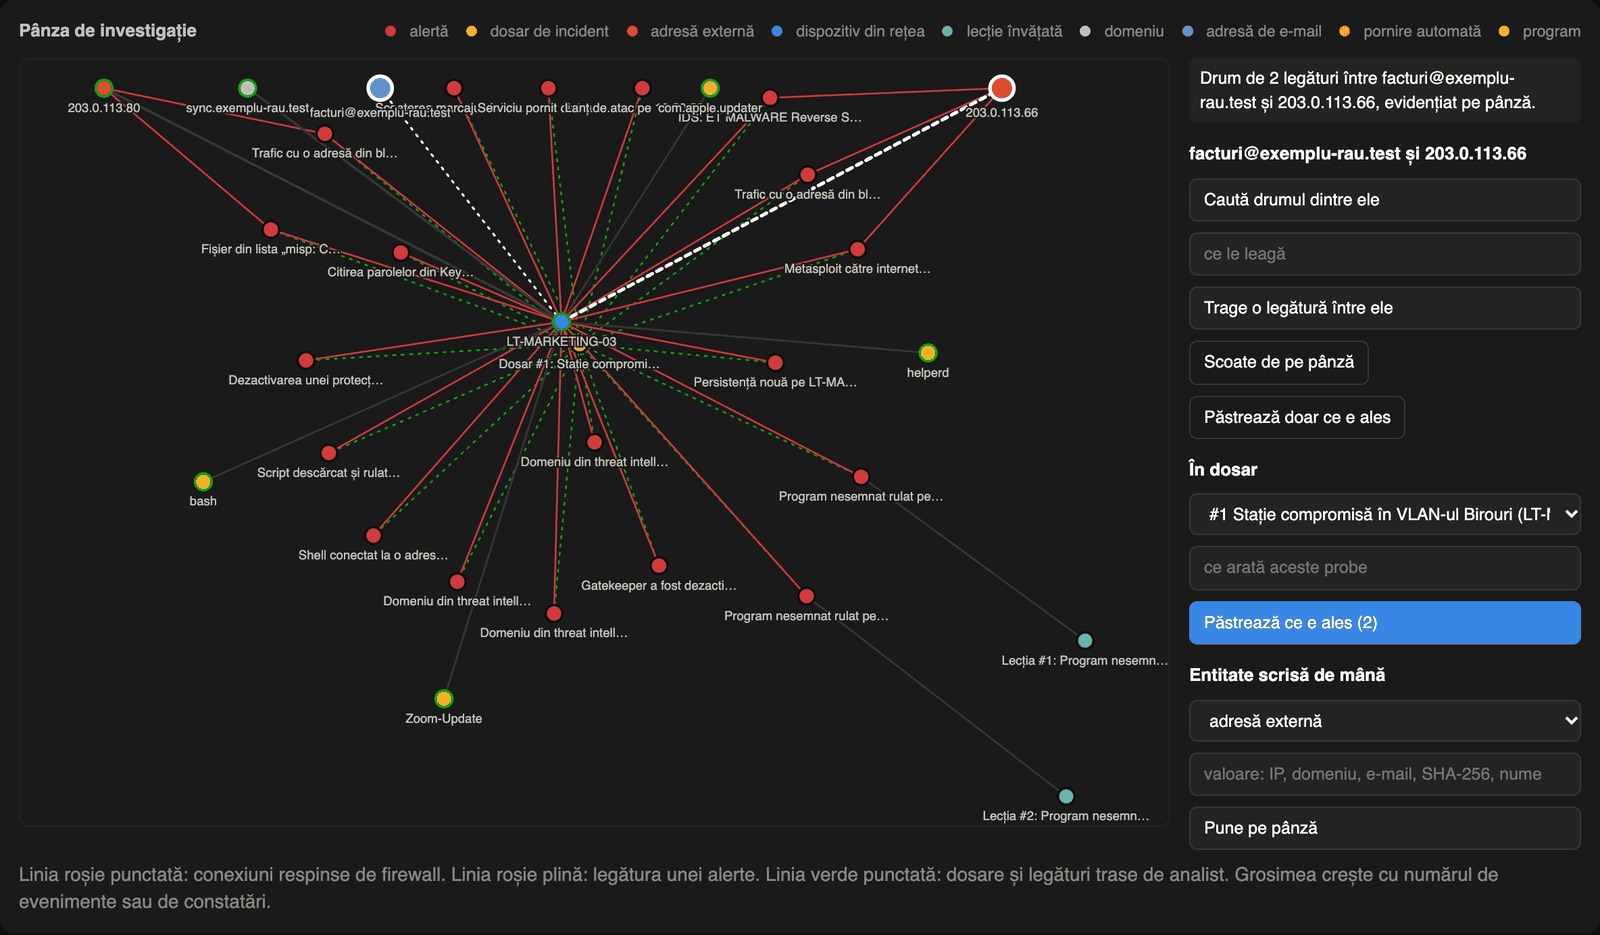
Graful de investigație: stații, programe, conturi și adrese, legate vizual
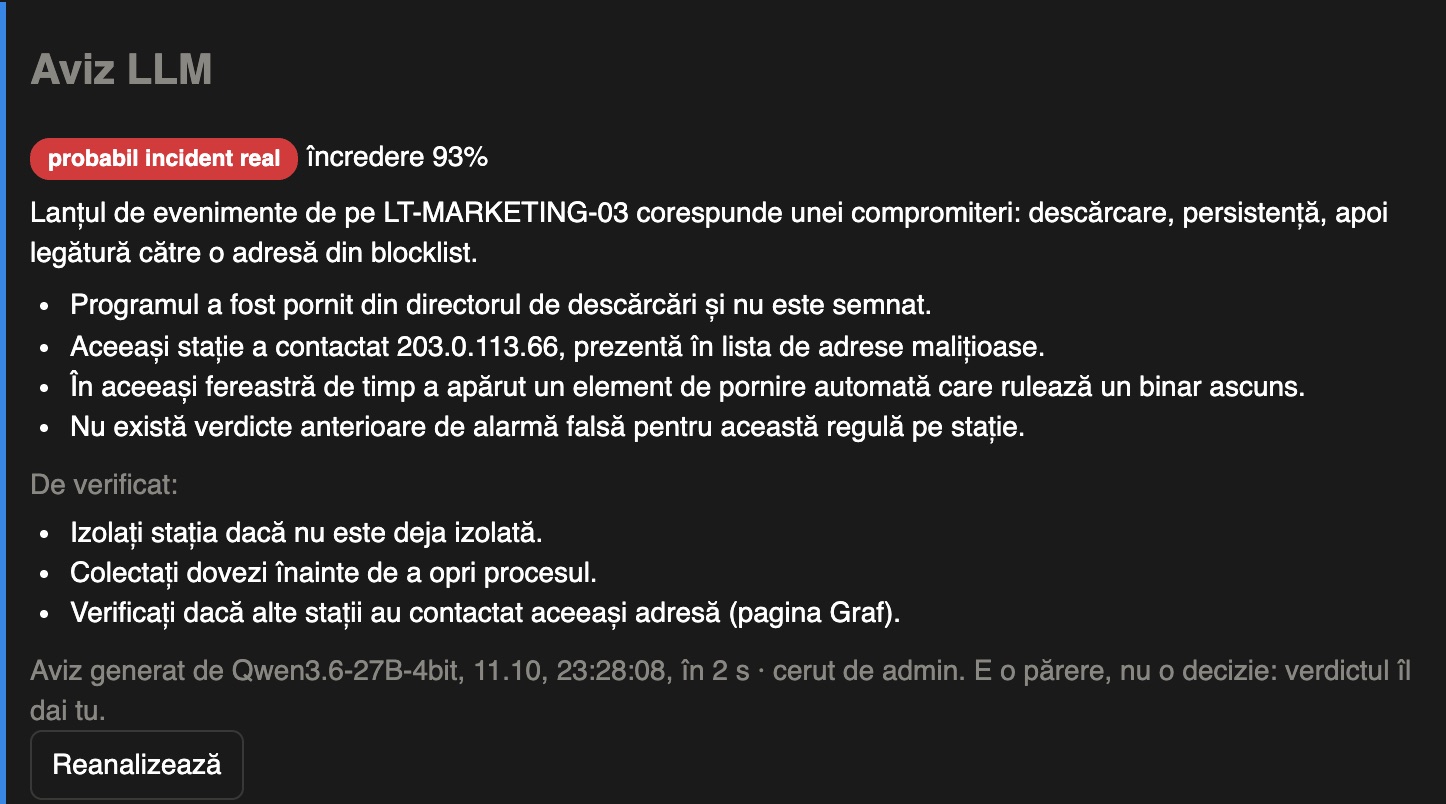
Aviz AI pe alertă, generat de un model care rulează la client

Raportare NIS2 și DORA din dosar

Clasificare asistată pe criteriile legale și ceasul termenelor: 24 h, 72 h și o lună pentru NIS2, 4 h pentru DORA. Raportul către autoritate se întocmește din dosarul incidentului.

Detecție explicată

Reguli active, alerte corelate în incidente, cu evenimentele-dovadă și tehnica MITRE ATT&CK. Acoperirea e măsurată din datele care chiar sosesc, nu declarată.

EDR pe stații și servere

Windows, macOS, Linux și FreeBSD. Izolare, blocare, carantină și colectare de dovezi, cu aprobare în doi. Agent semnat, fără comenzi arbitrare.

IDS, threat intelligence și AppSec

Senzori Suricata și Snort, indicatori din MISP, OTX și TAXII 2.1, CVE-uri cu scor NVD. Testare de cod, dependențe, IaC, API și DAST.

Răspuns automatizat (SOAR)

Playbook-uri predefinite, oprite la instalare, conectori și ținte protejate pe care niciun pas automat nu le atinge.

AI local, oamenii decid

Avize pe alerte și narativul incidentului, de la un model care rulează la client. AI-ul nu închide alerte și nu execută nimic singur.

Dosare de finanțare

DossierScout

Dosare de finanțare complete și verificabile, construite din documentele clientului. Plan de afaceri, cerere de finanțare, buget pe modelul oficial, eligibilitate, punctaj și dosar final — pentru orice program de finanțare, cu fiecare cifră legată de sursa ei.

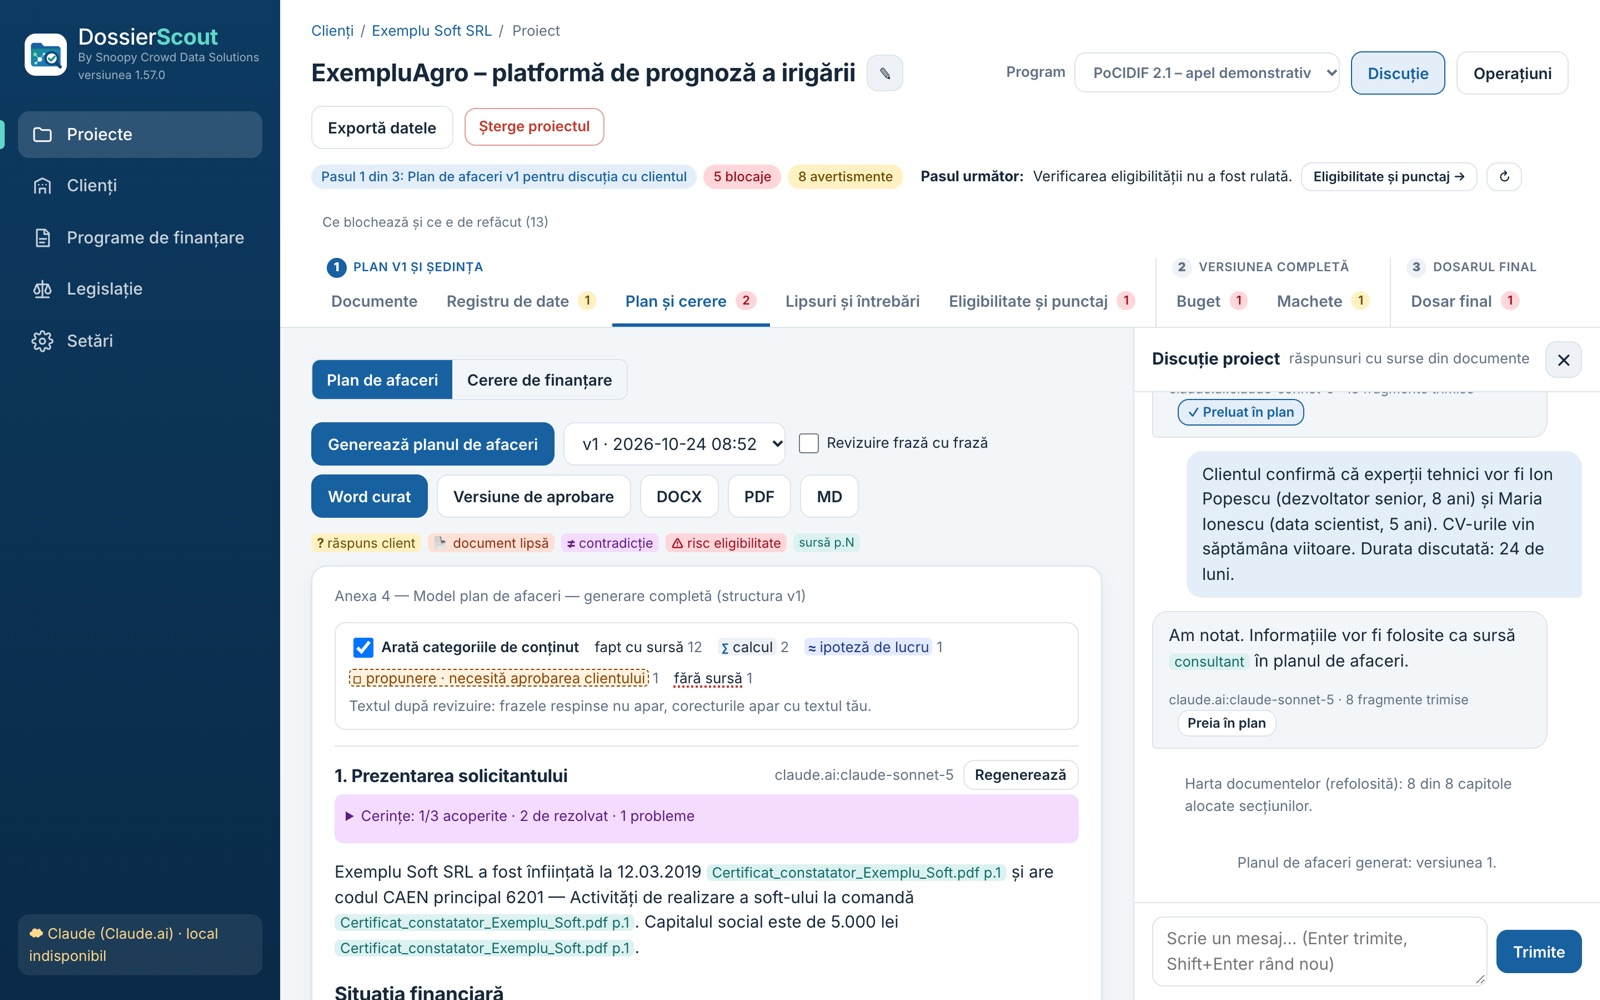
Plan de afaceri și cerere: fiecare frază cu sursa ei, marcată ca fapt, calcul sau ipoteză
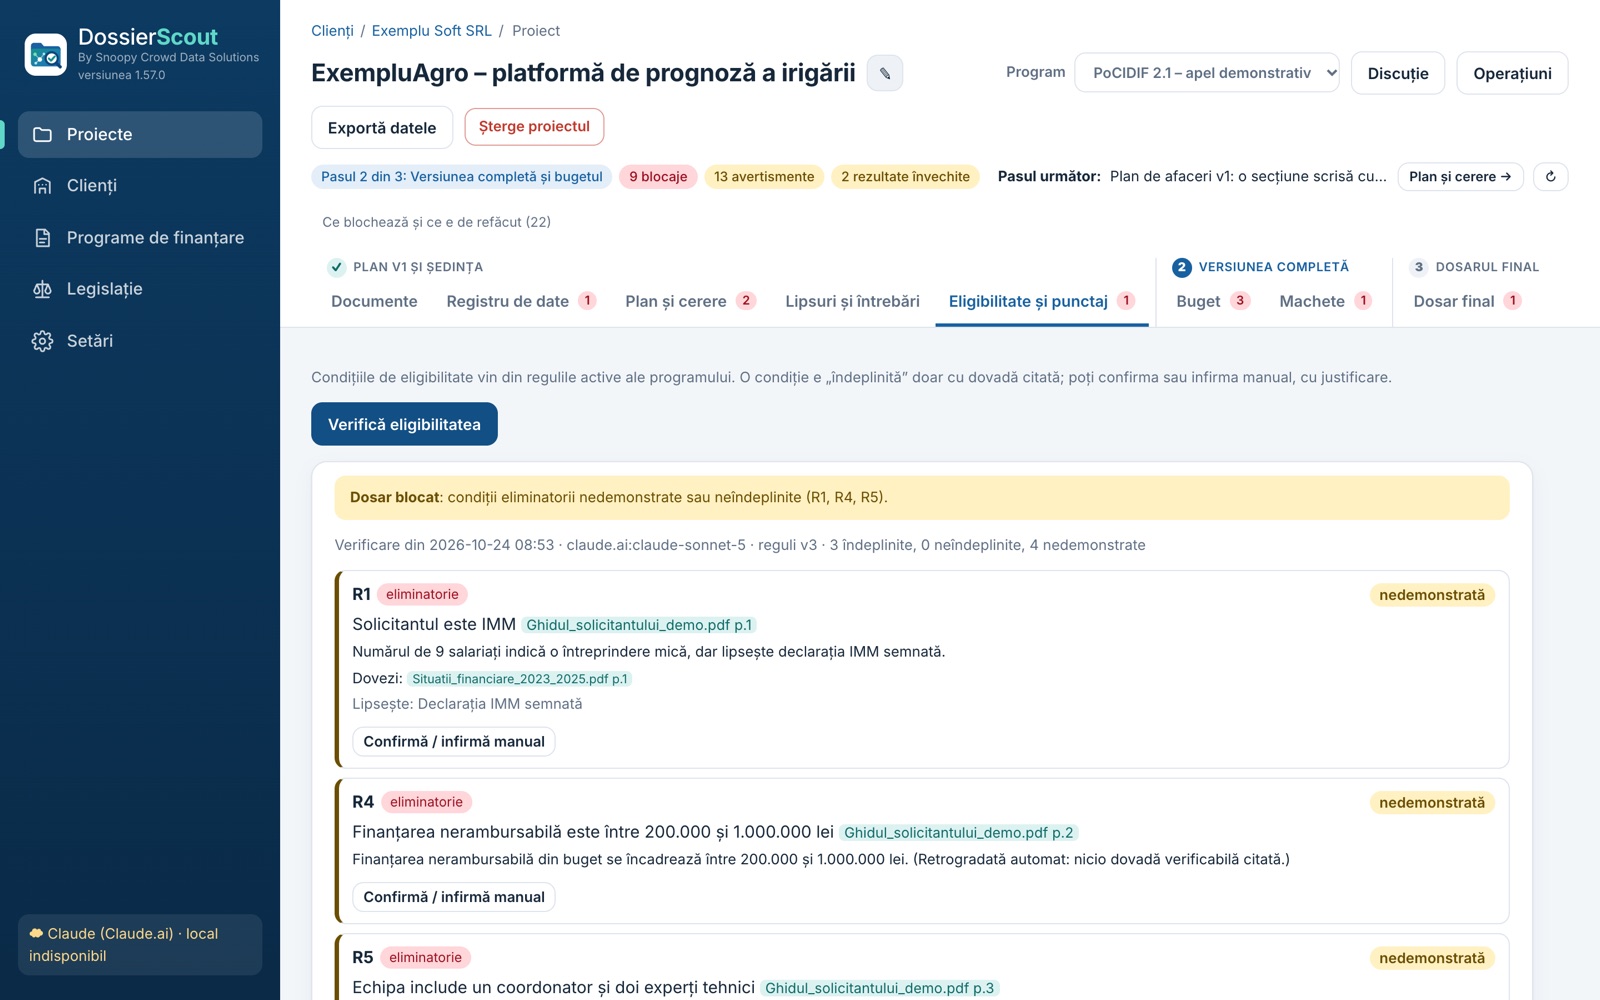
Eligibilitate cu dovadă: condițiile nedemonstrate blochează dosarul final
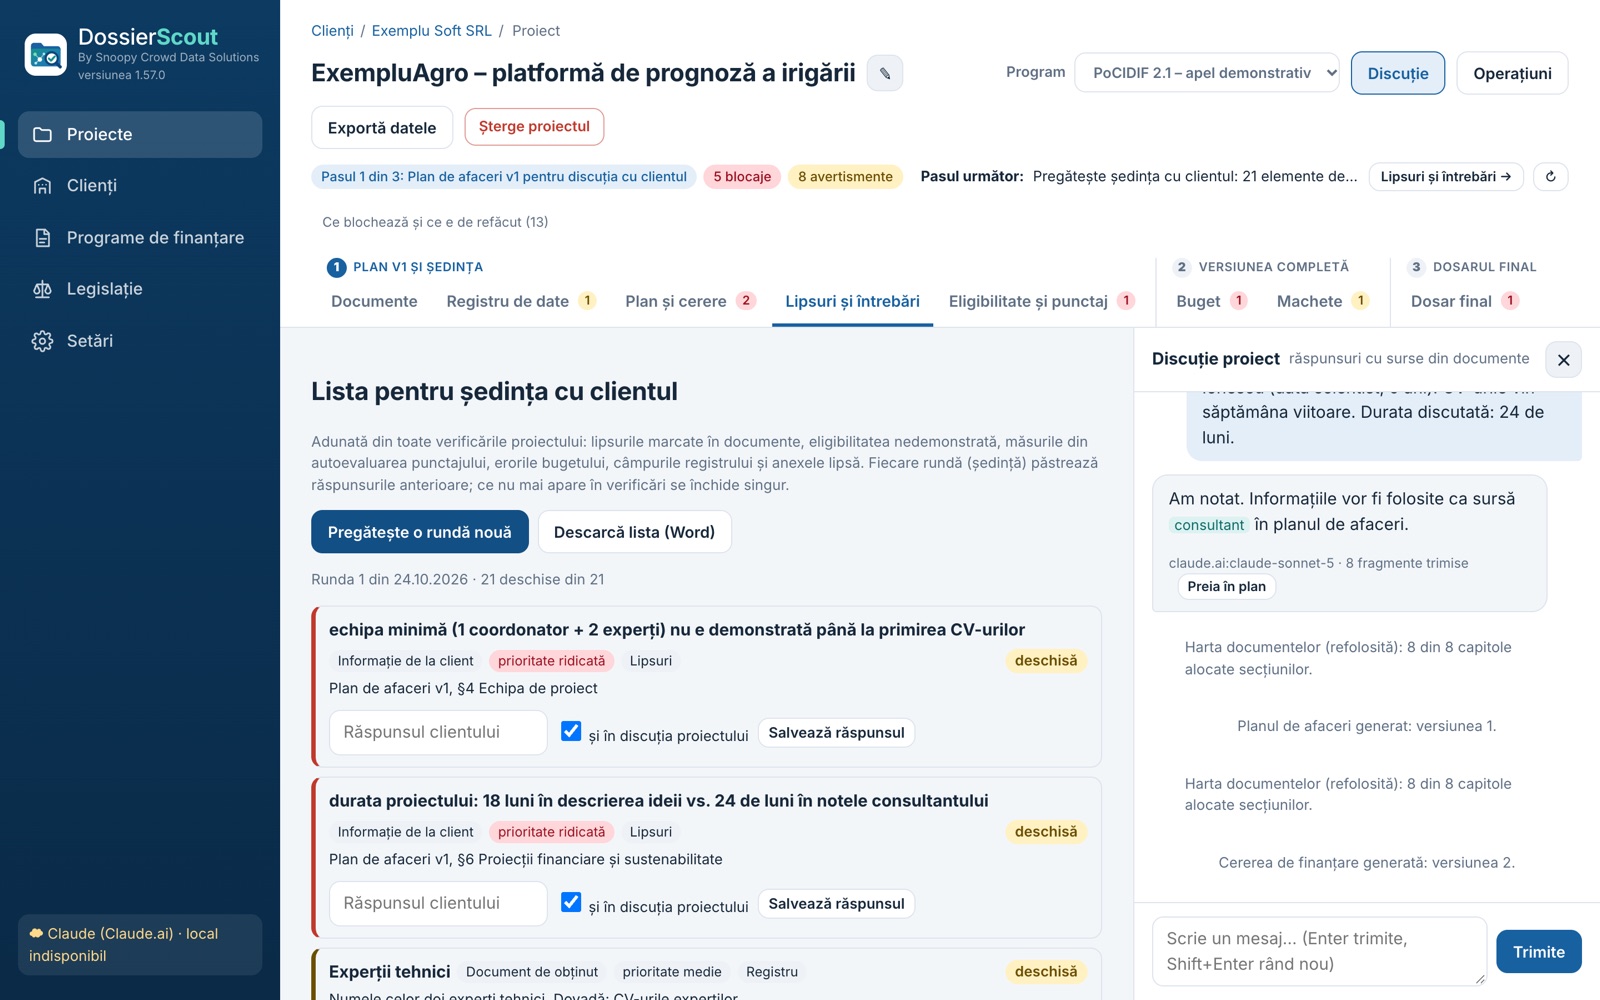
Lista pentru ședința cu clientul: lipsurile devin întrebări, pe runde

Nicio cifră fără sursă

Citare la pagină, verificată automat. Fiecare valoare e marcată ca fapt confirmat, calcul, ipoteză sau propunere. Ce nu se poate dovedi apare „nesusținut”, nu ajunge în dosar.

Orice program, fără programare

Încarci ghidul, modelele și grila; aplicația propune structura, regulile de eligibilitate și punctajul, iar consultantul le aprobă. Program de referință: PoCIDIF 2.1.

Blocajele se văd înainte de depunere

Eligibilitate cu dovadă, coerență între plan, cerere, buget și anexe, iar lipsurile devin întrebări pentru ședința cu clientul.

AI care propune, consultantul decide

Un evaluator critic verifică fiecare cerință a ghidului. Modelul se alege pe fiecare sarcină: local, fără ca datele să plece, sau Claude.

Construit pentru date sensibile

Local sau pe serverul firmei, cu roluri. Copii de siguranță criptate AES-256-GCM, ștergere completă per client, SBOM CycloneDX.

Dosar final, gata de depus

Arhivă cu DOCX, PDF și XLSX, raport de verificare și registru de versiuni. Rulează pe macOS, Windows, Linux și Docker.

Platforma Heimdall — securitatea infrastructurii

Trei componente care acoperă securitatea din exterior spre interior: ce vede un atacator, ce se întâmplă în rețea și cât de rezistent ești la un atac real.

Attack Surface Management

Heimdall ASM

Descoperire continuă a activelor expuse, scanare de vulnerabilități, OSINT, rapoarte și alerte. Implementare integral on-premise — rezultatele scanărilor rămân pe serverele tale.

  • nmap
  • masscan
  • nuclei
  • OpenVAS
  • OSINT
SIEM & Monitoring

Heimdall SIEM

Monitorizare de securitate și operațională pentru datacenter: colectare de loguri, metrici, detecție la nivel de rețea și host, cu triere a alertelor asistată de un model AI rulat local.

  • Graylog
  • OpenSearch
  • Prometheus
  • Grafana
  • Suricata
  • Zeek
  • Wazuh
Autonomous Pentest

Heimdall Pentest

Platformă de testare de penetrare autonomă, cu agenți AI, dashboard web și export al rezultatelor către instrumentele echipei tale.

  • AI agents
  • REST API
  • STIX
  • Jira
  • Slack
Proiecte

Proiecte cu Uniunea Internațională a Căilor Ferate (UIC)

Ca subcontractant al UIC, am participat la dezvoltarea a două platforme: portalul de statistici feroviare Railisa și OntoRail, ontologia de referință pentru sistemele feroviare.

Date statistice feroviare

Railisa — uic-stats.uic.org

Portalul de date statistice al UIC, cu informații despre rețele, companii și indicatori feroviari din întreaga lume. Am participat la dezvoltarea lui și asigurăm mentenanța, depanarea și dezvoltările noi.

  • Consultare de date pe regiuni, țări, companii și indicatori, cu selecții salvate
  • Export CSV și Excel, grafice interactive
  • Hartă cu rețeaua feroviară și locațiile companiilor
  • API REST autentificat, cu jurnalizarea accesului
  • Python
  • Django
  • MS SQL Server
  • Redis
  • REST API
  • Leaflet
  • Chart.js
Ontologii și date semantice

OntoRail — ontorail.org

Proiect inițiat de UIC pentru modelarea sistemelor feroviare pe bază de ontologii: un vocabular comun, folosit pentru schimbul de date între administratori de infrastructură, operatori și furnizori. Am participat, ca subcontractant al UIC, la dezvoltarea platformei și a instrumentelor de date, inclusiv în proiectul european LinX4Rail (Shift2Rail, nr. 881826, 2019–2022), în care s-a realizat versiunea finală a dicționarului OntoRail.

  • Platforma web ontorail.org pentru dicționarul OntoRail
  • Export de modele din Enterprise Architect într-un triple store RDF (Virtuoso)
  • Instrumente de import și pregătire a datelor
  • Ontologii RDF/OWL, inclusiv pentru modelele EULYNX
  • RDF / OWL
  • SPARQL
  • Virtuoso
  • Enterprise Architect
  • Python
  • MediaWiki
Servicii

Ce putem face pentru tine

De la audit și arhitectură până la implementare, instruire și mentenanță pe termen lung.

Securitate cibernetică

Audit de securitate, evaluarea vulnerabilităților, teste de penetrare, SBOM și hardening pentru sisteme și aplicații.

Infrastructură și DevOps

Arhitectură cloud și on-premise, Infrastructure as Code (Terraform, Ansible), CI/CD, rețelistică, firewall și WAF.

AI on-premise

Modele LLM rulate local, sisteme multi-agent și automatizări inteligente — fără ca datele tale să părăsească infrastructura proprie.

Dezvoltare software

Aplicații web, servicii backend, API-uri și integrări între sisteme, construite pentru a fi întreținute ușor.

Mentenanță și suport

Depanare, mentenanță evolutivă și dezvoltări suplimentare pentru aplicații existente, inclusiv sisteme moștenite.

Proiecte cu finanțare europeană

Furnizare de soluții în proiecte finanțate (PoCIDIF, programe regionale), cu implementare, instruire, documentație de recepție și rapoarte de activitate. DossierScout este soluția noastră care furnizează soluții pentru realizarea documentației propunerilor de proiecte.

De ce noi

Principii după care lucrăm

Datele rămân la tine

Soluțiile rulează on-premise, pe infrastructura ta. Nimic nu este trimis către servere externe.

Expertiză end-to-end

Acoperim tot drumul: rețea, servere, containere, aplicații și securitate.

Fără vendor lock-in

Construim pe tehnologii open-source mature, pe care le poți opera și extinde independent.

Documentație și instruire

Fiecare livrare vine cu documentație completă și instruirea echipei care o va folosi.

Contact

Hai să vorbim despre proiectul tău

Spune-ne pe scurt ce ai nevoie — o evaluare de securitate, o platformă de monitorizare, automatizare sau dezvoltare — și revenim cu o propunere.

Scrie-ne un email
Email: office [at] snoopy-cds [dot] eu București, Sector 6, România